





การหยุดยั้งการโจมตีก่อนที่มันจะเริ่มต้น
หยุดแรนซัมแวร์ที่ใช้การโจมตีแบบไม่อาศัยไฟล์และการโจมตีในหน่วยความจำ เพื่อเลี่ยงโซลูชันด้านความปลอดภัยที่อาศัยใช้ Signature และ Behavior ได้อย่างไร?
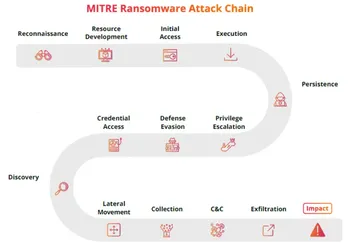
Morphisec ใช้เทคโนโลยีการป้องกันภัยคุกคามแบบเชิงรุก (Proactive) - แทนการตอบสนอง (Response) – ที่จัดการกับห่วงโซ่การโจมตีแบบแรนซัมแวร์
.
การป้องกันหน่วยความจำ
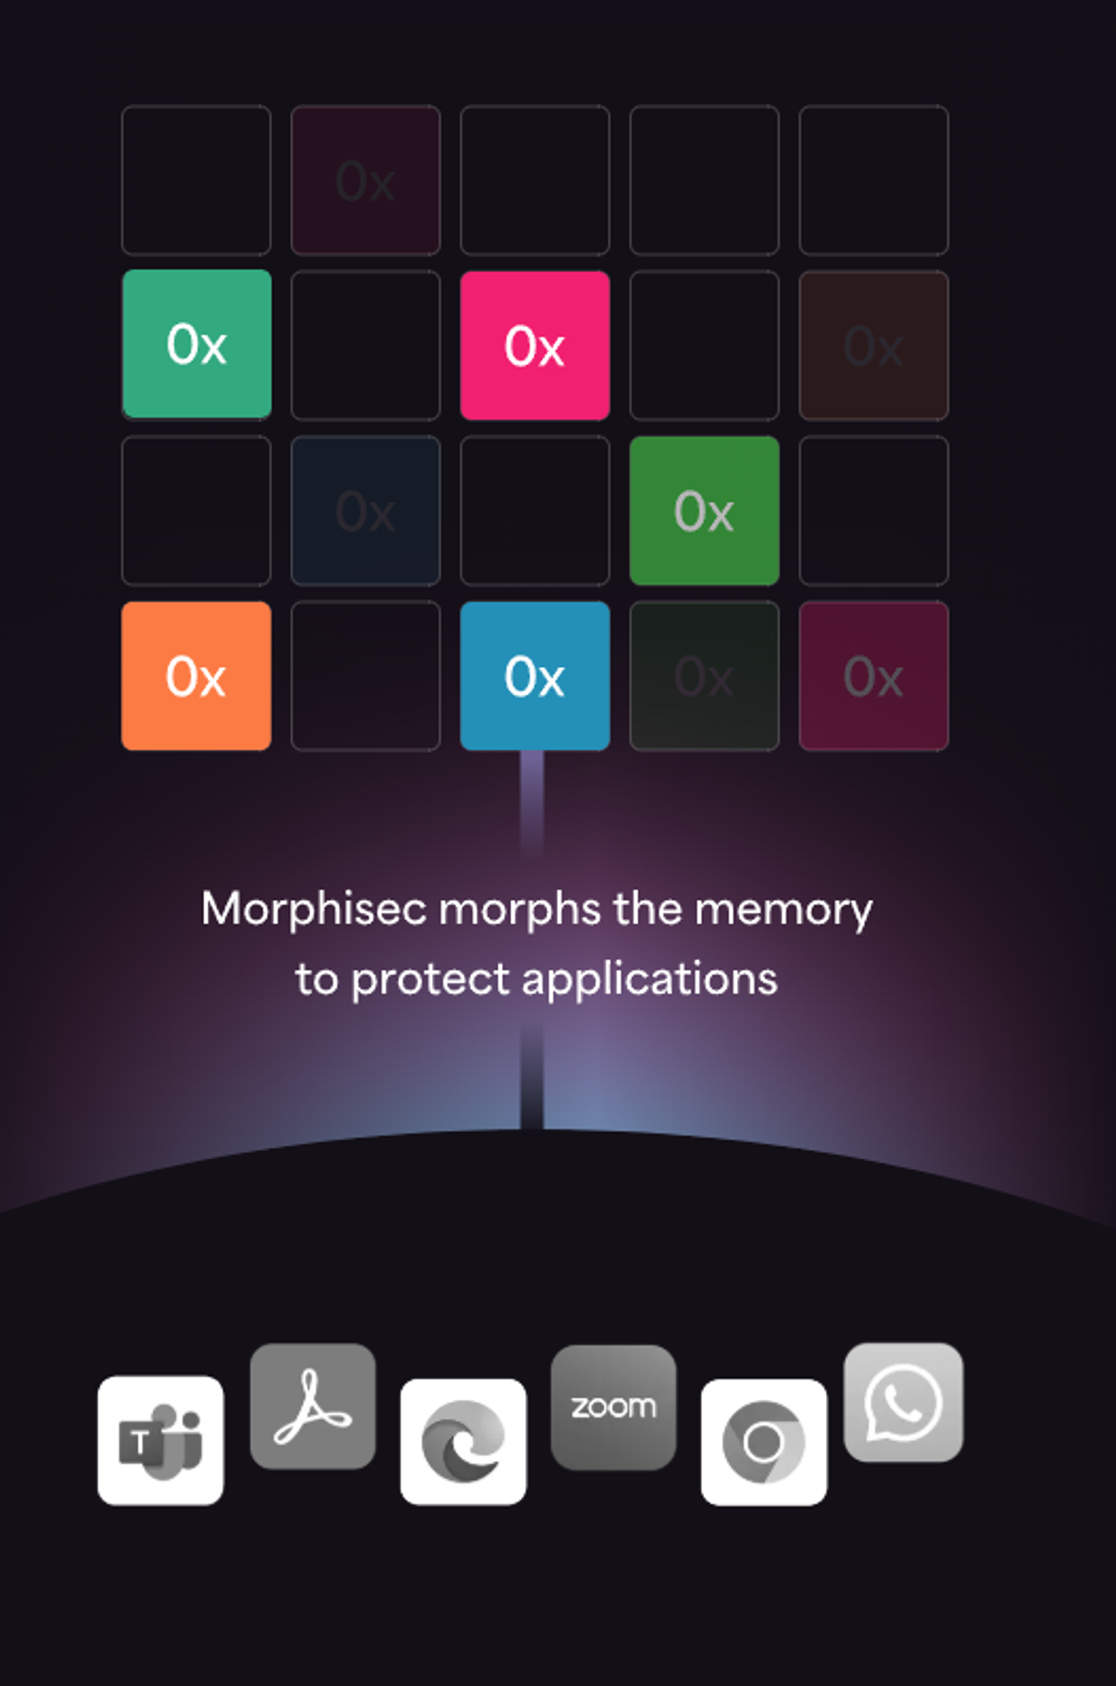
Morphisec เปลี่ยนแปลงโครงสร้างหน่วยความจำเพื่อป้องกันภัยคุกคามแบบไร้ไฟล์ (Fileless Threats) ซึ่งโซลูชัน EDR ทั่วไปไม่สามารถหยุดยั้งได้โดยตรง AMTD จะปรับเปลี่ยนพื้นผิวการโจมตีอยู่อย่างต่อเนื่อง ทำให้เป้าหมายไม่สามารถคาดเดาได้และลดโอกาสที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่นี้
.
การป้องกันการยกระดับสิทธิ์
.
การป้องกันการขโมยข้อมูลแบบ Credential
.
การป้องกันเครื่องมือแฮ็ก
หยุดยั้งแรนซัมแวร์ที่ไม่สามารถตรวจจับได้ด้วย NGAV, EPP และ EDR/XDR ได้อย่างเห็นผล
ปัจจุบันแรนซัมแวร์ใช้เทคนิคที่หลบเลี่ยงหลากหลายวิธีเพื่อไม่ให้ถูกตรวจจับในระบบของคุณและรอจนกว่าจะถึงเวลาที่เหมาะสมที่จะก่อให้เกิดความเสียหายมากที่สุด—ซึ่งในขณะนั้นการรีดค่าไถ่จะเริ่มต้นขึ้นและช้าเกินกว่าจะย้อนกลับได้ อีกทั้งผู้โจมตีจะสร้างตัวแปรใหม่ที่ไม่รู้จักขึ้นมาเรื่อย ๆ ซึ่งมี Signature ที่ไม่สามารถระบุได้ทำให้สามารถหลบเลี่ยง การทำงานของ NGAV และ EPP โดยทั่วไปได้ และแฮกเกอร์ยังใช้เทคนิคการโจมตีที่ไม่อาศัยไฟล์และการโจมตีในหน่วยความจำที่ไม่มีสัญญาณของการถูกโจมตีทำให้ EDR, XDR และ MDR ไม่สามารถตรวจจับได้
ผู้โจมตีมักจะศึกษาระบบเครือข่ายและช่องโหว่ของมันอย่างละเอียดก่อนที่จะเริ่มกระบวนการโจมตี
สแต็คป้องกันแรนซัมแวร์ของ Morphisec เป็นการป้องกันแรนซัมแวร์ที่แท้จริงและสมบูรณ์แบบ: โดยจะตรวจจับและหยุดยั้งการโจมตีตั้งแต่ขั้นแรกสุดทำให้สามารถป้องกันการโจมตีเหล่านี้ได้ ในขณะที่โซลูชั่นอื่นทำไม่ได้
ให้การป้องกันที่แน่นหนาด้วยระบบการป้องกัน Ransomware แบบเป็นขั้น

ป้องกันการทำลายและการล็อคของข้อมูล

ป้องกันการขัดขวางการกู้ไฟล์

ป้องกันการโจรกรรมข้อมูล

ระบบ Automated Moving Target Defense (AMTD)