ศูนย์ข่าวกรองความปลอดภัย AhnLab (ASEC) ได้รายงานกรณีที่ AsyncRAT ถูกแจกจ่ายผ่านไฟล์หลากหลายประเภท (.chm, .wsf, และ .lnk) [1] [2]
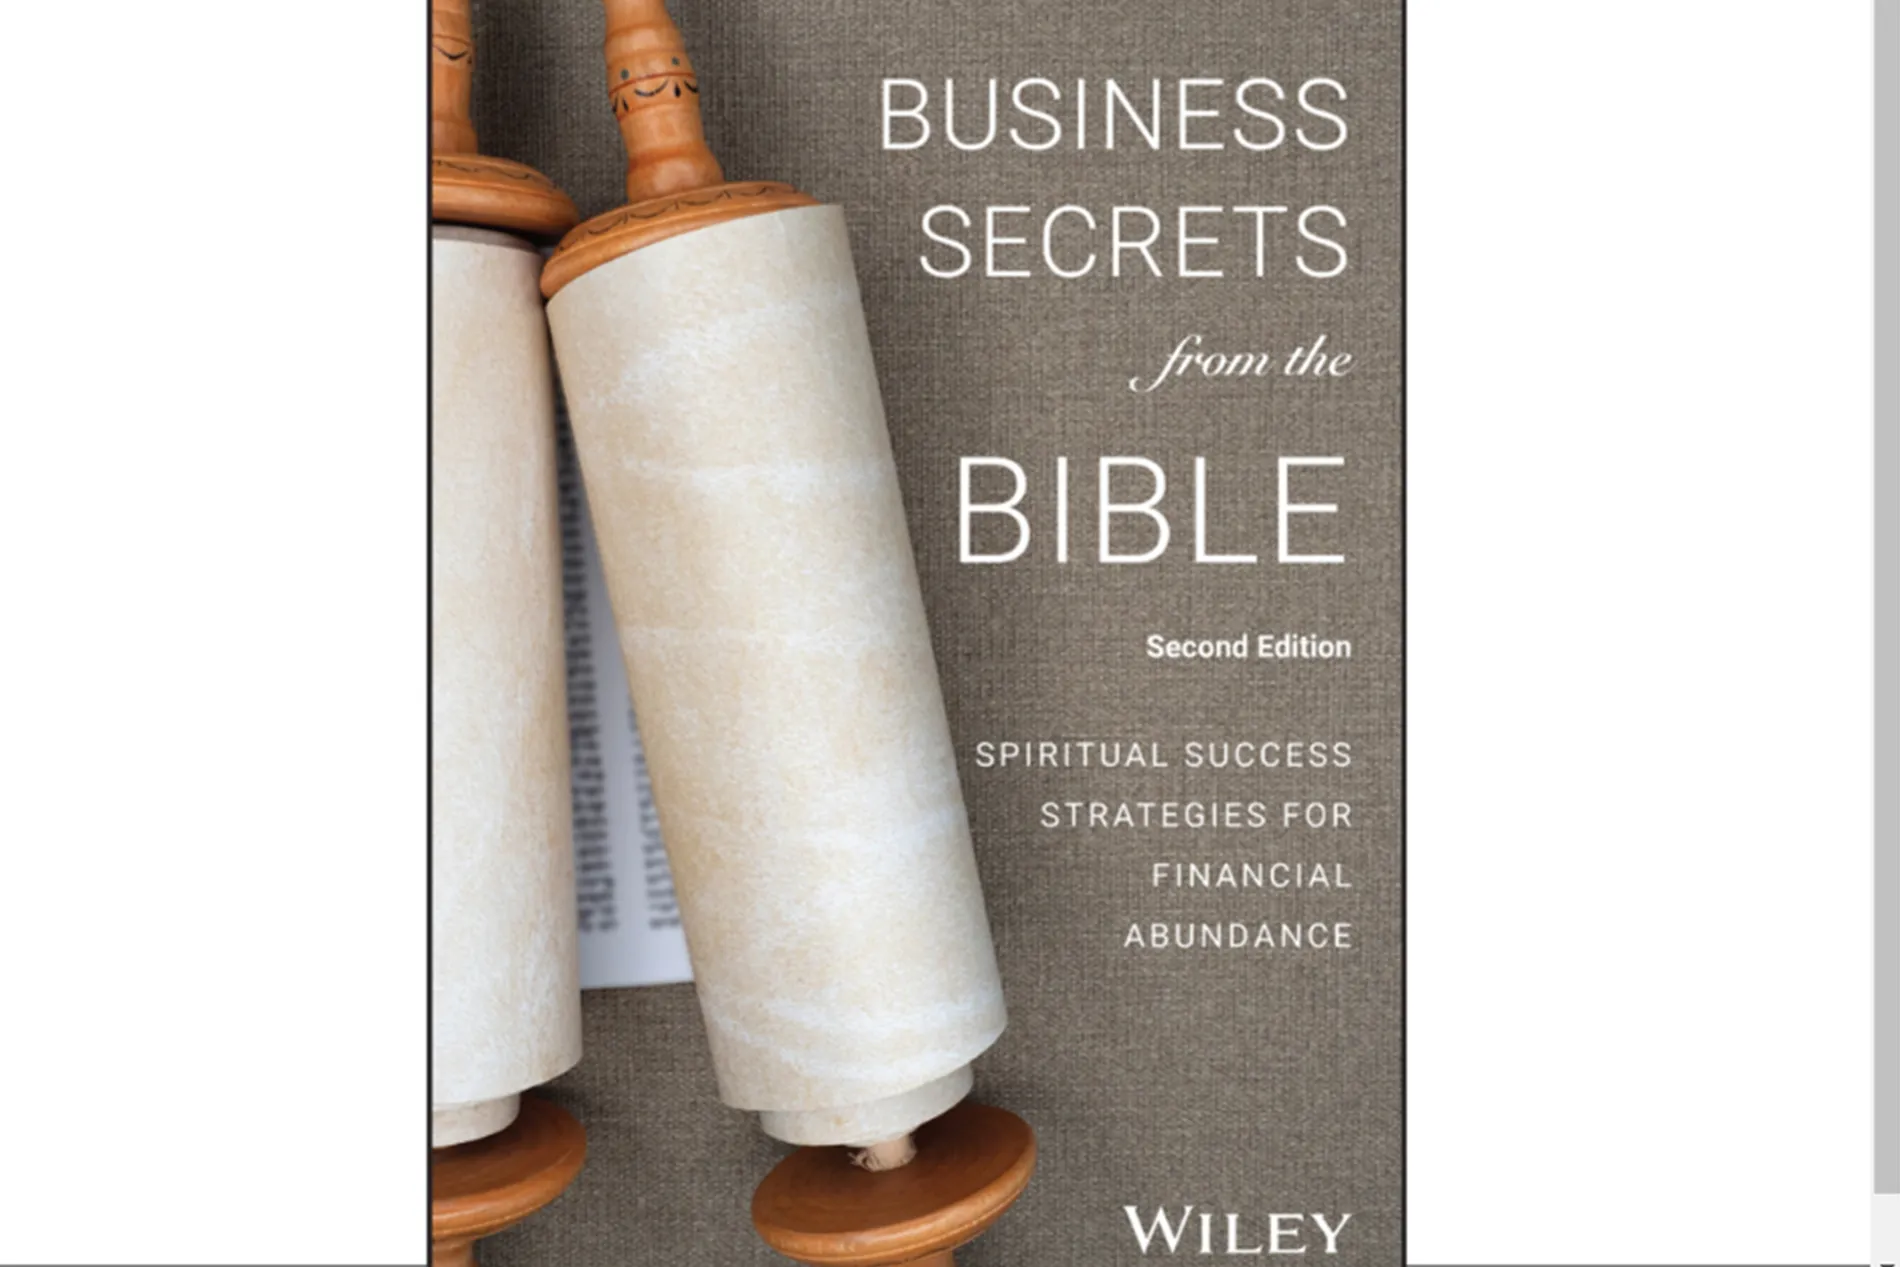
ในบล็อกโพสต์ที่กล่าวถึงข้างต้น เห็นได้ว่าผู้คุกคามใช้ไฟล์เอกสารธรรมดาที่ปลอมตัวเป็นแบบสอบถามเพื่อซ่อนมัลแวร์ ในทำนองเดียวกัน เมื่อเร็ว ๆ นี้มีกรณีที่มัลแวร์ถูกปลอมตัวเป็นหนังสืออิเล็กทรอนิกส์ (ebook)
มัลแวร์ถูกเรียกใช้ผ่านสคริปต์
ไฟล์บีบอัดที่ปลอมตัวเป็นหนังสืออิเล็กทรอนิกส์ประกอบด้วยไฟล์ LNK ที่มีไอคอนไฟล์บีบอัด, ไฟล์ข้อความที่มีสคริปต์ PowerShell ที่เป็นอันตราย, ไฟล์บีบอัดเพิ่มเติมที่ปลอมตัวเป็นไฟล์วิดีโอ, และไฟล์หนังสืออิเล็กทรอนิกส์ธรรมดา ไฟล์ LNK ประกอบด้วยคำสั่งที่มีอันตรายและอ่านไฟล์ RM.TXT ที่มีสคริปต์ PowerShell เพื่อเรียกใช้งาน
เรื่องน่าสนใจอื่น ๆ
-
บริษัทเอกชนรายใหญ่ถูกลงโทษตามกฎหมาย PDPA เป็นครั้งแรก
21 สิงหาคม 2567 – คณะกรรมการผู้เชี่ยวชาญ คณะที่ 2 (รับผิดชอบเรื่องร้องเรีย.....
-
ตัวอย่างกรณีของ Starbucks ที่โดน Ransomware โจมตี - บทเรียนสำคัญสำหรับองค์กรยุคดิจิทัล
เมื่อพูดถึง Starbucks คุณอาจนึกถึงกาแฟรสเลิศและร้านค้าที่กระจายตัวอยู่ทั่วโลก แต.....
-
Microsoft 365: เป้าหมายใหม่ของภัยคุกคามทางไซเบอร์ในยุค PaaS
ในโลกดิจิทัลปัจจุบัน ความสะดวกและความรวดเร็วเป็นสิ่งสำคัญสำหรับการดำเนินธุรกิจ น.....
-
แรนซัมแวร์ขู่กรรโชกข้อมูล: ภัยไซเบอร์ที่องค์กรต้องเตรียมรับมือ
ในช่วงไม่กี่ปีที่ผ่านมา การโจมตีด้วยแรนซัมแวร์ได้พัฒนาไปไกลกว่าการเข้ารหัสข้อมูล.....
-
เจาะลึกภัยไซเบอร์เดือนเมษายน 2025 จากรายงาน Malware Monitor โดย Morphisec
ในโลกที่ภัยคุกคามไซเบอร์เปลี่ยนแปลงและพัฒนาอยู่ตลอดเวลา การติดตามสถานการณ์ภัยล่า.....
-
อย่าปล่อยให้ Service Accounts เป็นจุดอ่อนที่อันตรายที่สุด
ในระบบ IT ขององค์กร ไม่ว่าจะขนาดเล็กหรือใหญ่ ต่างก็พึ่งพาบัญชีประเภทหนึ่งที่เรีย.....
-
ช่องโหว่ NOTLogon ความเสี่ยงที่ซ่อนอยู่ใน Netlogon
ในระบบไอทีขององค์กรสมัยใหม่ Windows Active Directory (AD) ถือเป็นเสาหลักของการจั.....
-
AI เปลี่ยนเกมโจมตีไซเบอร์อย่างไร? และทำไมองค์กรไทยต้องรีบสร้าง “ภูมิคุ้มกันไซเบอร์” ก่อนจะสายเกินไป
ในช่วงไม่กี่ปีที่ผ่านมา แนวโน้มการโจมตีไซเบอร์ทั่วโลกเพิ่มขึ้นแบบก้าวกระโดด โดยเ.....