





ฟิชชิงรูปแบบใหม่ ยึดบัญชี WhatsApp ได้โดยไม่ต้องขโมยรหัสผ่าน
ภัยเงียบที่ธุรกิจไทยไม่ควรมองข้าม
ในช่วงไม่กี่ปีที่ผ่านมา หลายองค์กรเริ่มลงทุนด้าน Cybersecurity มากขึ้น ทั้ง Firewall, Antivirus และระบบป้องกันต่าง ๆ
แต่ถึงอย่างนั้น เหตุการณ์ข้อมูลรั่วและการหลอกโอนเงินยังคงเกิดขึ้นอย่างต่อเนื่อง
สาเหตุสำคัญไม่ใช่เพราะระบบไม่ดีพอ
แต่เพราะ ผู้โจมตีเปลี่ยนเป้าหมายจาก “ระบบ” มาเป็น “มนุษย์”
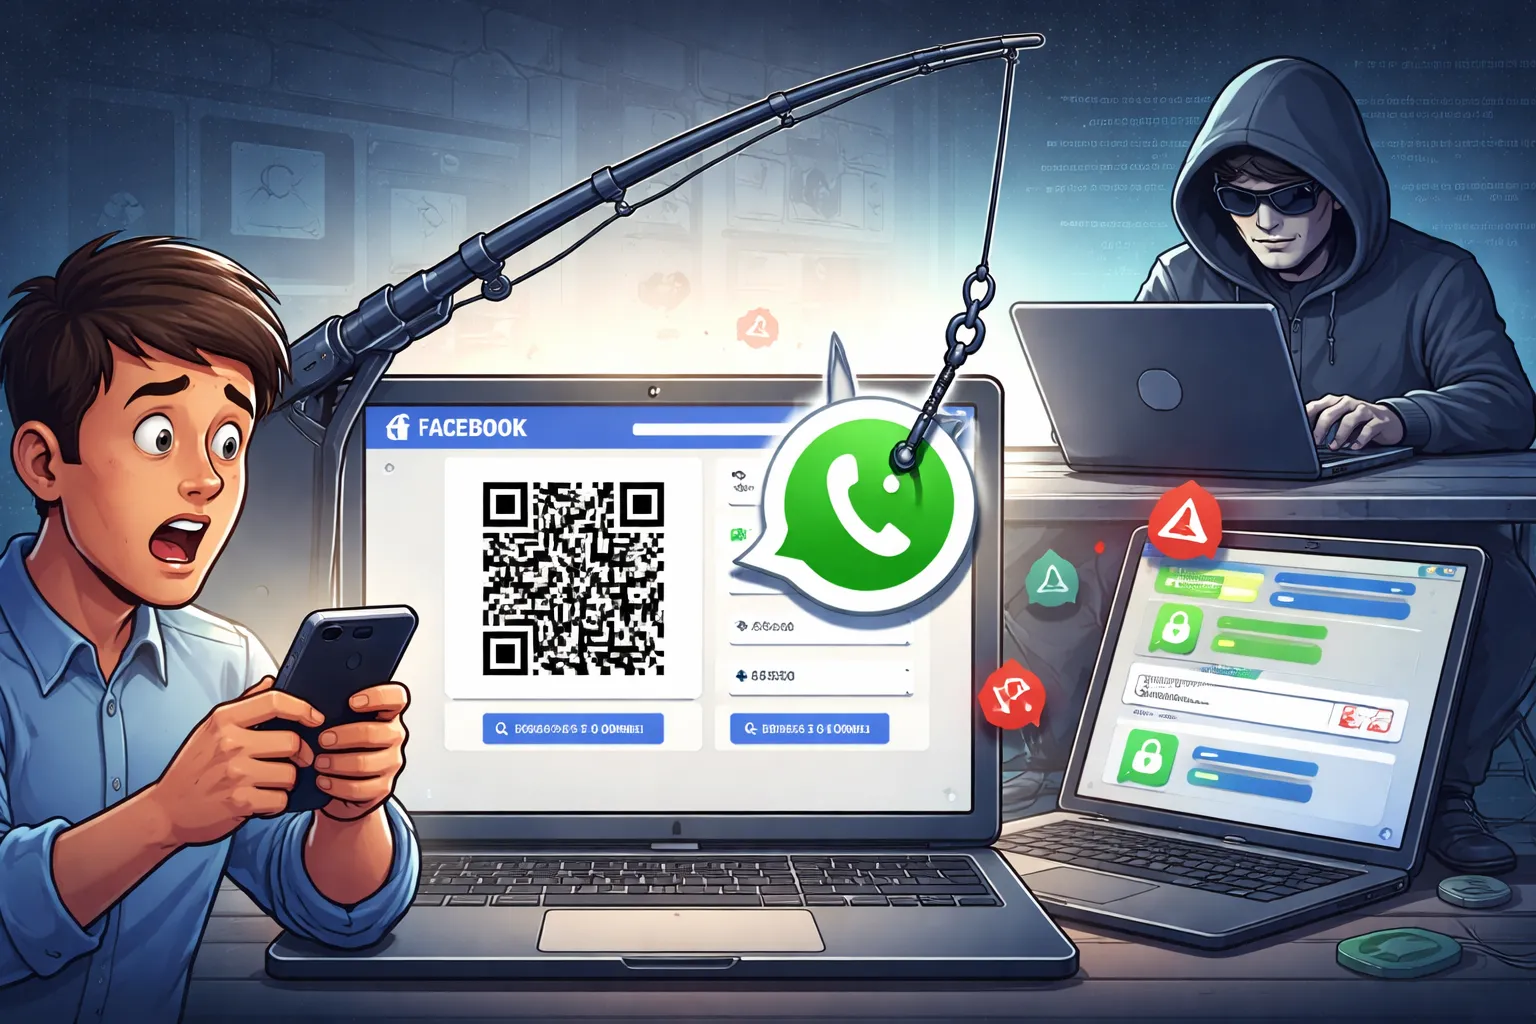
หนึ่งในตัวอย่างล่าสุดคือ แคมเปญ Phishing ที่มุ่งโจมตีบัญชี WhatsApp ซึ่งอันตรายตรงที่
ไม่ต้องแฮกรหัสผ่าน
ไม่ต้องเจาะระบบ
แต่ใช้ “ฟีเจอร์จริงของ WhatsApp” เป็นเครื่องมือโจมตี
WhatsApp กลายเป็นเป้าหมายสำคัญได้อย่างไร
ปัจจุบัน WhatsApp ถูกใช้อย่างแพร่หลายในธุรกิจไทย เช่น
ติดต่อกับลูกค้า
ประสานงานกับคู่ค้า
ใช้ในกลุ่มผู้บริหารหรือทีมงานภายใน
เมื่อบัญชี WhatsApp ถูกยึด ผู้โจมตีสามารถ
ปลอมตัวเป็นพนักงานหรือผู้บริหาร
ส่งข้อความสั่งงานหรือหลอกโอนเงิน
หลอกขอข้อมูลจากลูกค้าและพาร์ทเนอร์
ผลกระทบจึงไม่ใช่แค่ “บัญชีโดนแฮก” แต่คือ ความเสียหายทางธุรกิจและความน่าเชื่อถือขององค์กร
รูปแบบการโจมตี: ฟิชชิงที่แนบเนียนกว่าที่เคย
แคมเปญนี้เริ่มต้นจาก ข้อความที่ไม่ได้ร้องขอ (Unsolicited Message) เช่น
“Hey, I just found your photo!”
ข้อความลักษณะนี้ดูไม่เกี่ยวกับเรื่องเงินหรือรหัสผ่าน ทำให้ผู้รับรู้สึกว่า “ไม่น่าจะอันตราย”
เมื่อคลิกลิงก์ ผู้ใช้จะถูกพาไปยังหน้าเว็บที่ออกแบบให้ดูคุ้นเคย
เช่น หน้า Facebook หรือหน้าตรวจสอบความปลอดภัย
จุดสำคัญคือ:
หน้าเว็บนี้ไม่ได้เชื่อมต่อกับ Facebook จริง
แต่ทำหน้าที่เป็น “ตัวกลาง” ระหว่างเหยื่อกับระบบ WhatsApp Web ของจริง
เมื่อบัญชี WhatsApp ถูกยึด จะเกิดอะไรขึ้นต่อ?
หลังจากเชื่อมอุปกรณ์สำเร็จ ผู้โจมตีสามารถ
อ่านประวัติแชตทั้งหมด
ส่งข้อความในนามเหยื่อ
ส่งฟิชชิงต่อไปยังรายชื่อทั้งหมด
หากเป็นบัญชีที่ใช้ทำงาน ความเสียหายอาจรวมถึง
การหลอกโอนเงิน
ข้อมูลลูกค้ารั่วไหล
ความเชื่อมั่นขององค์กรลดลง
ความเสี่ยงด้านกฎหมายและ PDPA
KnowBe4 ลดความเสี่ยงจาก Human Error อย่างเป็นระบบ
KnowBe4 คือแพลตฟอร์ม Security Awareness Training ที่ช่วยให้องค์กร
ฝึกพนักงานให้รู้ทันฟิชชิงทุกรูปแบบ (อีเมล, SMS, WhatsApp, Social Media)
เรียนรู้จากสถานการณ์จำลองที่เหมือนเหตุการณ์จริง
วัดผลพฤติกรรมความเสี่ยงของพนักงานได้อย่างเป็นระบบ
สร้างวัฒนธรรม Cyber Security ให้ทั้งองค์กร ไม่ใช่เฉพาะฝ่าย IT
ฟิชชิงในปัจจุบันไม่ได้ต้องการ “รหัสผ่าน”
แต่ต้องการ “การตัดสินใจผิดพลาดเพียงครั้งเดียว”
องค์กรที่ให้ความสำคัญกับ Security Awareness และการบริหารความเสี่ยงจากมนุษย์
จะสามารถลดโอกาสเกิดเหตุการณ์ไซเบอร์ได้มากกว่าการพึ่งพาเทคโนโลยีเพียงอย่างเดียว
ในยุคที่ภัยไซเบอร์ซับซ้อนขึ้นทุกวัน
การลงทุนใน “ความเข้าใจของคน” คือการลงทุนที่คุ้มค่าที่สุด