





พัสดุปริศนากับ QR Code อันตราย เข้าใจกลโกง “Quishing” แบบใหม่

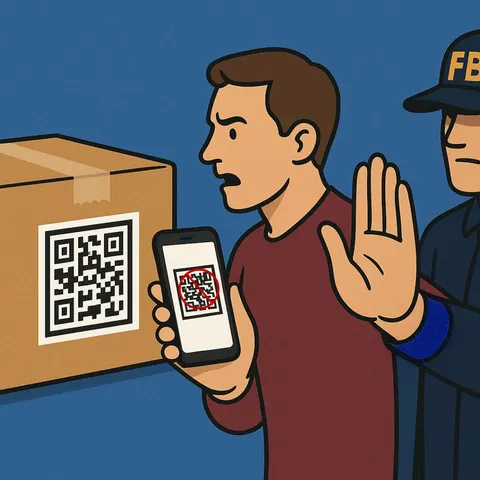
ช่วงไม่กี่สัปดาห์ที่ผ่านมา มีการเตือนสำคัญจาก FBI ว่าอาชญากรกำลังส่ง พัสดุที่ผู้รับไม่ได้สั่ง ใส่ QR Code มาล่อให้สแกน โดยอ้างว่าจะช่วย “เช็กว่าใครเป็นผู้ส่ง/ติดตามพัสดุ” ผลที่เกิดขึ้นคือเหยื่อถูกพาไปยัง เว็บไซต์ปลอม เพื่อดูดข้อมูลส่วนตัว-การเงิน หรือให้มือถือดาวน์โหลดมัลแวร์โดยไม่รู้ตัว (แนวทางนี้เรียกว่า QR code phishing หรือ Quishing)
FBI ระบุชัดว่า คนร้าย “มักไม่ใส่ข้อมูลผู้ส่ง” เพื่อกระตุ้นความอยากรู้อยากเห็นให้เรารีบสแกน และแม้รูปแบบนี้ยังไม่แพร่หลายเท่ากลโกงอื่น ๆ แต่สาธารณชนควรรับรู้ไว้ล่วงหน้าเพื่อหลีกเลี่ยงความเสียหาย
Quishing ผ่าน “พัสดุจริง” ทำงานอย่างไร?
คุณได้รับพัสดุที่ไม่ได้สั่ง (บ่อยครั้งไม่มีชื่อผู้ส่ง)
ในกล่องมีการ์ด/สติ๊กเกอร์ QR Code พร้อมข้อความชักจูงให้สแกนเพื่อหาที่มา/ตรวจสอบสถานะ
เมื่อสแกน จะพาไปเว็บปลอมให้กรอกข้อมูลส่วนตัว/การเงิน หรือหลอกให้ติดตั้งแอปที่เป็นมัลแวร์
ข้อมูลที่กรอก/สิทธิ์ที่อนุญาต จะถูกนำไปสวมรอย ทำธุรกรรม หรือเข้ายึดบัญชีของคุณในขั้นต่อไป
รูปแบบนี้เป็น “ลูกผสม” ระหว่าง
Brushing scam ส่งของฟรีให้ผู้รับที่ไม่เคยสั่ง แล้วใช้ข้อมูลผู้รับไปทำรีวิวปลอมเพิ่มเรตสินค้า
Quishing ฟิชชิงผ่าน QR Code ที่ปลายทางคือเว็บหลอก/มัลแวร์
หน่วยงานไปรษณีย์สหรัฐ (USPIS) ยังพบ “การ์ด QR” ถูกใส่ไว้ในกล่องเพื่ออ้างว่า “สแกนเพื่อรู้ว่าใครส่งของมา” ด้วยเช่นกัน
ทำไมเทคนิคนี้หลอกคนได้ผล?
ของจริงจับต้องได้ พัสดุดู “ปลอดภัยกว่า” ลิงก์ในอีเมล/ SMS จึงลดการระวังตัว
พฤติกรรมสแกนจนชิน เราใช้ QR ในชีวิตประจำวัน (จ่ายเงิน/ดูเมนู/ลงทะเบียน) จนเผลอ “สแกนก่อน-คิดทีหลัง”
ข้อมูลผู้ส่งหายไป การไม่ใส่ชื่อผู้ส่งจงใจ “กวนใจ” ให้เราอยากรู้อยากเห็นและสแกนทันที
ความเสี่ยงที่เกิดขึ้นจริง
ขโมยตัวตน (Identity theft) ใช้ชื่อ-ที่อยู่-เบอร์-อีเมลของเราไปสมัครบริการ/ยืนยันบัญชี
บัญชีออนไลน์ถูกยึด (Account Takeover) ได้รหัสผ่าน/รหัส OTP ผ่านเว็บปลอม
มัลแวร์บนมือถือ แอปปลอมดูดข้อมูล คีย์ล็อกเกอร์ หรือดัก SMS 2FA
ความเสียหายทางการเงิน/เครดิต ธุรกรรมไม่พึงประสงค์และประวัติเครดิตเสียหาย
สัญญาณเตือน (Red Flags) ที่ควรจำ
พัสดุที่ ไม่ได้สั่ง และ ไม่มีข้อมูลผู้ส่ง
การ์ด/สติ๊กเกอร์ที่มี QR Code พร้อมข้อความเร่งเร้า ให้สแกน (เช่น “สแกนเพื่อรับของขวัญ/ยืนยันการจัดส่ง/ยืนยันตัวตน”)
หน้าเว็บปลายทางที่ ขอข้อมูลส่วนตัว/การเงิน โดยไม่สมเหตุสมผล
เว็บขอให้ ติดตั้งแอปนอกสโตร์ หรือขอสิทธิ์เข้าถึงที่เกินจำเป็น (SMS, Accessibility, ตำแหน่ง ฯลฯ)
เช็กลิสต์ป้องกันตัวสำหรับ “บุคคลทั่วไป”
อย่าสแกน QR จากพัสดุหรือเอกสารที่ไม่รู้ที่มา — ความอยากรู้ไม่คุ้มความเสี่ยง
ตรวจฉลาก/ที่อยู่ผู้ส่ง ของจริงส่วนใหญ่มักระบุชัดเจน
อย่าให้สิทธิ์เกินจำเป็น ก่อนกด “อนุญาต” ให้ถามตัวเองว่าเว็บ/แอปนี้จำเป็นต้องเข้าถึงจริงไหม
อัปเดตระบบเสมอ และติดตั้งแอปจาก สโตร์ทางการเท่านั้น
เปิด 2FA/Passkey บนบัญชีสำคัญ
ถ้าพลาดสแกนไปแล้ว
รายงานเหตุ ไปยังหน่วยงานที่เกี่ยวข้อง (ในสหรัฐฯ รายงานได้ที่ IC3.gov)
แนวทางเสริมสำหรับ “องค์กร”
นโยบาย & กระบวนการ
จัดทำ Mail Handling SOP ห้ามสแกน QR จากพัสดุที่ไม่ได้สั่ง, บันทึกข้อมูลพัสดุต้องสงสัย, เส้นทางการส่งต่อให้ทีมรักษาความปลอดภัย
เพิ่ม Security Awareness เรื่อง Quishing/Brushing ให้พนักงานและพนักงานหน้าบ้าน (ประชาสัมพันธ์/เมลรูม/รปภ.)
กำหนด ช่องทางแจ้งเหตุภายใน ที่ชัดเจน (Slack/Hotline/ฟอร์ม) พร้อม Playbook การตอบสนอง
เทคนิค & เครื่องมือ
เปิดใช้ Mobile Device Management (MDM) เพื่อควบคุมสิทธิ์ติดตั้งแอป, บังคับอัปเดต, บล็อก sideload
เปิด DNS/URL Filtering และ Safe Browsing บนอุปกรณ์พนักงาน
ใช้ EDR/Mobile Protection ที่มีความสามารถป้องกันเว็บอันตรายและแอปไม่พึงประสงค์
อีเมล/แชทเกตเวย์ เพิ่มนโยบายบล็อก QR ที่ฝังในรูป (ถ้าระบบรองรับ)
ซ้อม Tabletop Exercise จำลองเหตุ “พนักงานสแกน QR จากพัสดุ” แล้วไล่ขั้นตอน IR, คอนเทนเมนต์, รีเซ็ตความเชื่อถือของอุปกรณ์
ขั้นตอนตอบสนองเหตุ (Incident Response) แบบย่อ
จำกัดความเสียหาย ตัดการเชื่อมต่ออินเทอร์เน็ตของเครื่องที่เสี่ยง/ถอนสิทธิ์แอป
เก็บหลักฐาน URL, ภาพการ์ด/พัสดุ, เวลาเหตุการณ์, Permissions ที่ให้ไป
รีเซ็ตข้อมูลรับรอง เปลี่ยนรหัสผ่าน เปิด/บังคับ 2FA สำหรับบัญชีสำคัญ
สแกนมัลแวร์/รีวิวสิทธิ์แอป บนอุปกรณ์
เฝ้าระวังธุรกรรม/เครดิต และ รายงานต่อหน่วยงาน (เช่น IC3) ตามแนวทางของ FBI
คำถามพบบ่อย (FAQ)
Q: QR Code อันตรายทุกอันไหม?
A: ไม่ใช่ทุกอัน แต่ “ต้นทาง” สำคัญที่สุด—QR ที่คุณไม่รู้ที่มาหรือมาจากพัสดุปริศนาคือความเสี่ยงสูง อย่าสแกนถ้าไม่แน่ใจ
Q: ถ้าอยากตรวจสอบที่มาพัสดุ ควรทำอย่างไรแทน?
A: ติดต่อผู้ให้บริการขนส่งหรือร้านค้าที่อ้างเป็นผู้ส่งผ่านช่องทางทางการ (แอป/เว็บไซต์/คอลเซ็นเตอร์) โดย “คุณเป็นฝ่ายเริ่มต้น” ไม่ใช่ผ่าน QR ที่แนบมา
Q: ทำไมหลายสื่อพูดถึงเรื่องนี้พร้อมกัน?
A: เพราะ FBI ออก Public Service Announcement เมื่อ 31 กรกฎาคม 2025 ซึ่งถูกสรุปและเผยแพร่ต่อโดยหลายสำนัก รวมถึงบล็อกด้านความปลอดภัย
Q: แนวโน้มนี้เพิ่งเกิดหรือเคยมีตัวอย่างก่อนหน้า?
A: ก่อนหน้าก็มีหน่วยงานยุโรปเตือน “จดหมายพร้อม QR” หลอกให้โหลดมัลแวร์เช่นกัน แสดงให้เห็นว่ากลโกงลักษณะนี้กำลังกระจายหลายประเทศ
สรุป
คนร้ายกำลังใช้ “พัสดุจริง” เป็นสะพานไปสู่ เว็บหลอก/มัลแวร์ ผ่าน QR Code
เคล็ดลับล่อ: ไม่มีชื่อผู้ส่ง, บอกให้ “สแกนเพื่อดูที่มา”
วิธีป้องกัน: อย่าสแกน QR จากแหล่งที่มาไม่ชัดเจน, ระวังการให้สิทธิ์, อัปเดตเครื่องสม่ำเสมอ, เปิด 2FA, เฝ้าระวังธุรกรรม/เครดิต และ รายงานเหตุไปยัง IC3 (ในสหรัฐฯ) ตามคำแนะนำของ FBI