





EPSS กับการโจมตีเชิงปรับแต่ง – ภัยเงียบที่องค์กรต้องรู้
ในยุคที่ภัยคุกคามไซเบอร์เติบโตอย่างรวดเร็ว เครื่องมือที่ใช้ AI อย่าง Exploit Prediction Scoring System (EPSS) ได้กลายเป็นตัวช่วยสำคัญในการจัดลำดับความสำคัญของช่องโหว่ เพื่อให้องค์กรสามารถจัดการความเสี่ยงได้อย่างมีประสิทธิภาพ แต่รู้หรือไม่ว่า แม้แต่เครื่องมือที่ทรงพลังอย่าง EPSS ก็สามารถถูกโจมตีเชิงปรับแต่ง (Adversarial Attack) ได้ ซึ่งอาจทำให้การคาดการณ์ผิดพลาดและนำไปสู่การป้องกันที่ไม่ถูกจุด
ในบทความนี้ เราจะเจาะลึกถึงวิธีการที่การโจมตีเชิงปรับแต่งสามารถบิดเบือนผลลัพธ์ของ EPSS และสิ่งที่องค์กรควรทำเพื่อป้องกันเหตุการณ์เช่นนี้
EPSS คืออะไร?
EPSS คือระบบคาดการณ์ที่ใช้ Machine Learning (ML) เพื่อประเมินความน่าจะเป็นของการถูกโจมตีในช่องโหว่ซอฟต์แวร์ โดย EPSS วิเคราะห์ข้อมูลจากแหล่งต่าง ๆ เช่น
- รหัสโจมตีที่ถูกเผยแพร่ บนแพลตฟอร์มเช่น GitHub หรือ Metasploit
- รายการช่องโหว่ เช่น รายชื่อ CVE ที่เผยแพร่โดย MITRE หรือ NVD
- การพูดถึงบนโซเชียลมีเดีย เช่น จำนวนครั้งที่มีการพูดถึงช่องโหว่บน Twitter
- ข้อมูลเชิงเทคนิค เช่น ประเภทของช่องโหว่ (SQL Injection, Buffer Overflow)
ข้อมูลเหล่านี้จะถูกนำมาใช้ในอัลกอริทึม XGBoost เพื่อคำนวณความน่าจะเป็นของการถูกโจมตีในช่องโหว่แต่ละรายการ
การโจมตีเชิงปรับแต่งคืออะไร?
การโจมตีเชิงปรับแต่ง (Adversarial Attack) คือการปรับเปลี่ยนข้อมูลที่ใช้ในการฝึกหรือคาดการณ์ของโมเดล AI เพื่อบิดเบือนผลลัพธ์ ตัวอย่างที่เห็นได้ชัดในด้านการรู้จำภาพคือ การเพิ่มข้อมูลเล็กน้อยในภาพจนทำให้ AI เข้าใจผิด
ในกรณีของ EPSS การโจมตีเชิงปรับแต่งอาจหมายถึงการเพิ่มหรือลดค่าของตัวชี้วัด เช่น การสร้างข้อมูลเทียมเกี่ยวกับช่องโหว่บนโซเชียลมีเดียหรือการสร้าง Repository เปล่าบน GitHub เพื่อให้ระบบเชื่อว่าช่องโหว่ดังกล่าวมีความเสี่ยงสูง
การทดลองโจมตี EPSS
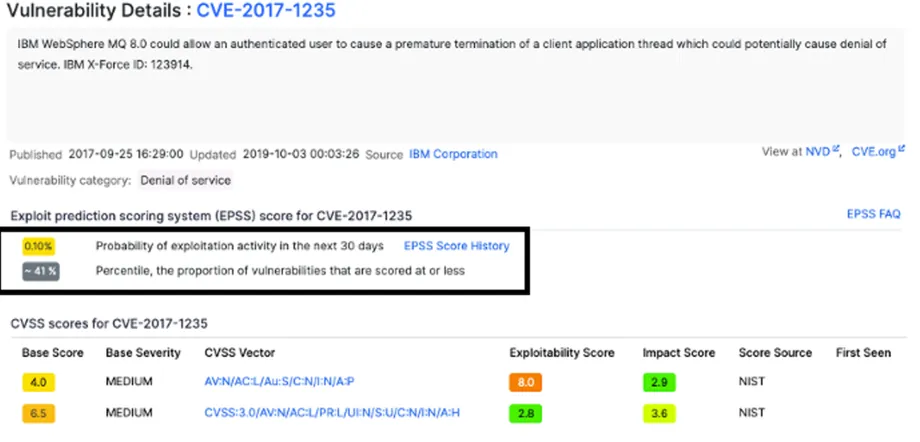
หนึ่งในกรณีศึกษาที่น่าสนใจคือ การทดลองปรับแต่งข้อมูลของช่องโหว่ CVE-2017-1235 ด้วยวิธีการดังนี้:
การสร้างข้อมูลโซเชียลมีเดียปลอม
สร้างทวีตที่พูดถึง CVE-2017-1235 เพื่อเพิ่มความถี่ของการพูดถึงบน Twitterการสร้าง Repository ปลอม
สร้าง Repository บน GitHub ที่ชื่อว่า "CVE-2017-1235_exploit" โดยใส่ไฟล์ Python ที่ไม่มีฟังก์ชันการทำงานจริง
ผลลัพธ์
จากการปรับแต่งดังกล่าว พบว่าคะแนนความน่าจะเป็นของการโจมตีเพิ่มขึ้นจาก 0.1 (41st percentile) เป็น 0.14 (51st percentile) ทำให้ช่องโหว่ดังกล่าวดูมีความเสี่ยงสูงขึ้นในสายตาของ EPSS
ผลกระทบต่อองค์กร
การโจมตีเชิงปรับแต่งใน EPSS อาจทำให้องค์กร
- เสียเวลาและทรัพยากร ในการจัดการกับช่องโหว่ที่ไม่ใช่เป้าหมายสำคัญ
- มองข้ามช่องโหว่จริง ที่มีความเสี่ยงสูงกว่า
- สูญเสียความเชื่อมั่นในระบบ ที่พึ่งพา AI
องค์กรควรทำอย่างไร?
เพิ่มการตรวจสอบข้อมูล
ตรวจสอบแหล่งข้อมูลที่ EPSS ใช้ประมวลผล โดยเฉพาะกิจกรรมบนโซเชียลมีเดียและ Repositoryใช้เครื่องมือเสริม
ผสานข้อมูลจากหลายแหล่งและใช้เกณฑ์อื่น เช่น ความสำคัญของระบบที่ได้รับผลกระทบฝึก AI ให้ต้านทานการโจมตีเชิงปรับแต่ง
พัฒนาโมเดล Machine Learning ให้สามารถระบุและต้านทานรูปแบบของข้อมูลที่ถูกปรับแต่งประเมินผลอยู่เสมอ
ตรวจสอบการเปลี่ยนแปลงในคะแนน EPSS และสาเหตุที่อยู่เบื้องหลังการเปลี่ยนแปลงนั้น
EPSS เป็นเครื่องมือที่ทรงพลังในการช่วยองค์กรจัดการช่องโหว่ แต่การโจมตีเชิงปรับแต่งทำให้เราเห็นถึงจุดอ่อนของระบบที่พึ่งพา AI องค์กรควรตระหนักถึงความเสี่ยงนี้และเตรียมพร้อมที่จะรับมือ เพื่อให้การตัดสินใจด้านความปลอดภัยไซเบอร์มีประสิทธิภาพมากขึ้น
ปกป้ององค์กรของคุณจากภัยคุกคามที่ซับซ้อน
ด้วย Morphisec ที่ช่วยเพิ่มความแม่นยำในการจัดการความเสี่ยงและป้องกันการโจมตีทุกประเภท