

ช่องโหว่ Ghostscript ล่าสุด (CVE-2026-39919): แค่อัปโหลด PDF ก็โดนยึดเซิร์ฟเวอร์! พร้อมแนวทางป้องกันด้วย Morphisec
ในยุคที่ทุกองค์กรและเว็บไซต์ต่างต้องรองรับระบบฝากไฟล์ เอกสาร และสื่อดิจิทัล ผู้ใช้งานทั่วไปมักคิดว่าไฟล์ PDF เป็นหนึ่งในประเภทไฟล์ที่ปลอดภัยที่สุด แต่ล่าสุด วงการการรักษาความปลอดภัยไซเบอร์ต้องสั่นสะเทือนอีกครั้ง เมื่อมีการตรวจพบช่องโหว่ระดับความรุนแรงสูงมากบนซอฟต์แวร์ประมวลผลไฟล์ยอดนิยม ซึ่งเปิดโอกาสให้แฮกเกอร์ฝังโค้ดอันตรายผ่านไฟล์ PDF เพื่อเข้ายึดควบคุมเซิร์ฟเวอร์ได้แบบ Remote Code Execution (RCE)
บทความนี้จะพาทุกท่านไปเจาะลึกช่องโหว่ Ghostscript ล่าสุด พร้อมนำเสนอโซลูชันที่จะมาช่วยปิดจุดอ่อนนี้ได้อย่างเด็ดขาดด้วย Morphisec Automated Moving Target Defense (AMTD)
เกิดอะไรขึ้นกับช่องโหว่ Ghostscript (CVE-2026-39919)?
Ghostscript คือเอ็นจินประมวลผลและแปลงไฟล์ประเภท PostScript และ PDF ที่นิยมใช้อย่างแพร่หลายในเว็บเซิร์ฟเวอร์และระบบ CMS (เช่น WordPress, PHP-Imagick, ImageMagick) เพื่อทำหน้าที่พรีวิวเอกสาร สร้างภาพตัวอย่าง (Thumbnails) ปรับขนาดภาพ หรือบีบอัดไฟล์ PDF
นักวิจัยด้านความปลอดภัยระบบได้ค้นพบช่องโหว่ Heap Buffer Overflow รหัส CVE-2026-39919 ซึ่งเกิดขึ้นในขั้นตอนการถอดรหัสรูปภาพประเภท JPEG 2000 ที่แฝงอยู่ในไฟล์ PDF
กลไกการโจมตีของแฮกเกอร์:
สร้างไฟล์ PDF พิเศษ: แฮกเกอร์สร้างไฟล์ PDF ที่ฝังรูปภาพ JPEG 2000 ที่ถูกแต่งเติมค่า Bit-depth และ Resolution เพื่อเจาะจงทำให้เกิดการประมวลผลผิดพลาด
อัปโหลดเข้าสู่ระบบ: เมื่อมีการอัปโหลดไฟล์ PDF นี้ขึ้นเซิร์ฟเวอร์ (เช่น ระบบหลังบ้านของเว็บไซต์ หรือระบบรับสมัครงาน/รับส่งเอกสาร)
การทำงานของ Ghostscript: เซิร์ฟเวอร์จะเรียกใช้ ImageMagick/Ghostscript เพื่อสร้าง Thumbnail ของ PDF นั้นโดยอัตโนมัติ
เกิด Buffer Overflow: Ghostscript เขียนข้อมูลขนาด 1,024 บิต ลงในบัฟเฟอร์ขนาดเพียง 256 บิต ทำให้หน่วยความจำ (Memory) เสียหาย
ยึดเซิร์ฟเวอร์ (RCE): เปิดโอกาสให้แฮกเกอร์รันคำสั่งสั่งการเซิร์ฟเวอร์จากระยะไกล (Remote Code Execution) ได้ทันทีโดยไม่ต้องผ่านกระบวนการยืนยันตัวตน
ทำไมการอัปเดต Patch หรือ Antivirus ทั่วไปถึงอาจไม่เพียงพอ?
แม้ว่า Artifex (ผู้พัฒนา Ghostscript) จะได้ปล่อยเวอร์ชันแก้ไข (Version 10.08.0 ขึ้นไป) ออกมาแล้ว แต่ในโลกความเป็นจริง การรับมือกับภัยคุกคามลักษณะนี้ทำได้ยากด้วยเหตุผลหลายประการ:
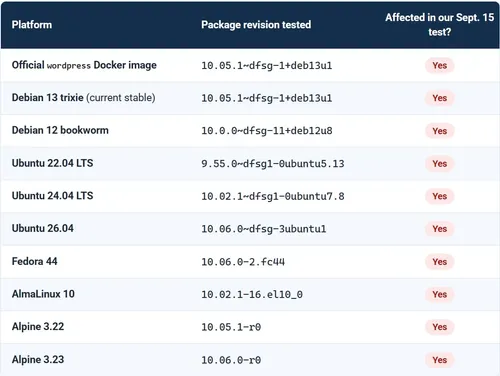
เซิร์ฟเวอร์องค์กรมีซอฟต์แวร์เชื่อมโยงซับซ้อน: Ghostscript มักเป็น Component ที่ซ่อนอยู่ในแพ็กเกจอื่นๆ (เช่น PHP, ImageMagick, Docker Container, Linux Distros) ทำให้ผู้ดูแลระบบมัก ไม่ทราบว่าเซิร์ฟเวอร์ของตนใช้ Ghostscript อยู่
Patch Lag / Downtime: การอัปเดตซอฟต์แวร์บน Production Server ต้องผ่านการทดสอบ compatibility อาจต้องใช้เวลานานนับสัปดาห์หรือหลายเดือน ซึ่งระหว่างนั้นองค์กรจะตกเป็นเป้าสายตาของแฮกเกอร์
Zero-Day & Fileless Attacks: Antivirus หรือ EDR ดั้งเดิมมักตรวจจับผ่าน Signatures หรือ พฤติกรรมที่รู้จัก (Known Behaviors) ซึ่งหากแฮกเกอร์ปรับแต่งโค้ดเพียงเล็กน้อย (Polymorphic Malware) หรือใช้เทคนิค Memory Exploitation โซลูชันดั้งเดิมมักจะไม่สามารถตรวจจับได้ทันที
แก้ปัญหาอย่างยั่งยืนด้วย Morphisec: ปกป้องจุดอ่อน Memory-Level ก่อนโดนโจมตี
เพื่อป้องกันไม่ให้เซิร์ฟเวอร์ของคุณถูกยึดจากการโจมตีผ่านช่องโหว่ที่ไม่คาดคิดอย่าง Ghostscript คุณต้องการนวัตกรรมการปกป้องที่ล้ำหน้ากว่าการรอแพตช์ นั่นคือ Morphisec
จุดเด่นของ Morphisec ในการยับยั้งการโจมตี Ghostscript:
ปกป้องหน่วยความจำแบบ Real-time (Memory Protection): Morphisec จะทำการพรางตาและสับเปลี่ยนโครงสร้างหน่วยความจำ (Address Space Layout) ของแอปพลิเคชันแบบสุ่ม ส่งผลให้ไฟล์ PDF อันตรายที่พยายามใช้เทคนิค Buffer Overflow ในการฉีดโค้ด จะหาตำแหน่งเป้าหมายใน Memory ไม่พบ และถูกบล็อกโดยอัตโนมัติทันที
ป้องกัน Zero-Day โดยไม่ต้องรอ Patch: ไม่ว่าช่องโหว่นั้นจะเป็น Known Vulnerability หรือ Zero-Day ที่ยังไม่มีแพตช์ Morphisec สามารถยับยั้งการ Exploit ได้ตั้งแต่ขั้นตอนการรันโค้ดในหน่วยความจำ
น้ำหนักเบา ไม่ส่งผลกระทบต่อประสิทธิภาพเซิร์ฟเวอร์ (Ultra-Lightweight): Morphisec ไม่ต้องคอยสแกนไฟล์ ไม่ต้องอัปเดต Signature Database และไม่ดึง CPU/RAM ของเซิร์ฟเวอร์ ทำให้เซิร์ฟเวอร์ทำงานได้เต็มประสิทธิภาพโดยไม่สะดุด
เติมเต็มช่องว่างของ EDR/EPP: ช่วยลดภาระงานของทีม SOC/IT ไม่สร้าง Alert ปลอม (False Positives) และทำงานร่วมกับระบบรักษาความปลอดภัยเดิมที่มีอยู่ได้อย่างราบรื่น
คำถามที่พบบ่อย
Q1: ช่องโหว่ CVE-2026-39919 ใน Ghostscript กระทบกับระบบใดบ้าง?
คำตอบ: กระทบเว็บเซิร์ฟเวอร์และแอปพลิเคชันที่มีการประมวลผลไฟล์ PDF ผ่าน Ghostscript เวอร์ชัน 9.21 ถึง 10.07.1 เช่น เว็บไซต์ WordPress, ระบบเว็บแอปพลิเคชันที่ใช้ PHP-Imagick หรือระบบที่รันบน Docker/Linux Containers ต่างๆ
Q2: หากไม่สามารถปิดการอัปโหลด PDF หรืออัปเดตแพตช์ได้ทันที ควรทำอย่างไร?
คำตอบ: วิธีที่ดีที่สุดคือการติดตั้งโซลูชัน Moving Target Defense (AMTD) จาก Morphisec เพื่อล็อกและป้องกันการโจมตีระดับ Memory Exploitation บนเซิร์ฟเวอร์ทันที โดยไม่ต้องปิดกั้นการทำงานของธุรกิจหรือหยุดระบบเพื่ออัปเดต
Q3: Morphisec แตกต่างจาก Antivirus / EDR ทั่วไปอย่างไร?
คำตอบ: Antivirus และ EDR พึ่งพาการตรวจจับ Signature หรือการวิเคราะห์พฤติกรรมหลังเกิดการโจมตีแล้ว แต่ Morphisec ใช้เทคโนโลยี AMTD ในการเปลี่ยนโครงสร้างหน่วยความจำแบบไดนามิก ทำให้ผู้โจมตีไม่สามารถฝังคำสั่งอันตรายได้ตั้งแต่แรก (Pre-execution Protection)
สรุปและก้าวต่อไปเพื่อความปลอดภัยขององค์กรคุณ
ภัยคุกคาม Cyber Attack ในปัจจุบันมักซ่อนมาในรูปแบบไฟล์เอกสารที่เราไว้วางใจอย่าง PDF การพึ่งพาเพียงแพตช์และ Antivirus แบบเดิมอาจไม่เพียงพอสำหรับการรับมือภัยคุกคามยุคใหม่
อย่ารอให้เซิร์ฟเวอร์และข้อมูลสำคัญขององค์กรต้องตกอยู่ในความเสี่ยง ปกป้องระบบของคุณวันนี้ด้วย Morphisec นวัตกรรม AMTD ที่ได้รับการยอมรับในระดับสากล
👉 สนใจสอบถามข้อมูลเพิ่มเติม ปรึกษาผู้เชี่ยวชาญ หรือขอทดสอบโซลูชัน Morphisec ได้ที่:
บริษัท ไซเบอร์ มาสเตอร์ส จำกัด📩E-mail: info@cybermasters.co.th
📞โทร: 080-967-9395
Reference: https://www.bleepingcomputer.com/news/security/ghostscript-flaw-lets-hackers-hijack-servers-via-pdf-uploads/