

จากข่าวตู้แช่ยุโรปถูกแฮ็ก! เมื่อ Smart Device กลายเป็นจุดอ่อนไซเบอร์ และวิธีรับมือด้วย Morphisec
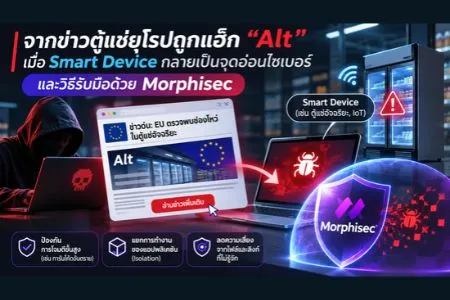
จากรายงานข่าวล่าสุดบน กรุงเทพธุรกิจ (อ้างอิงบทความ:
เมื่อแฮ็กเกอร์เปลี่ยนเป้าหมายมายังอุปกรณ์เชื่อมต่อภายในเครือข่าย เพื่อใช้เป็น "ประตูหลัง" (Backdoor) เข้าสู่ระบบคอมพิวเตอร์และเซิร์ฟเวอร์หลัก การป้องกันด้วย Antivirus แบบเดิมจึงไม่เพียงพออีกต่อไป Cyber Masters ขอแนะนำโซลูชันเชิงรุกระดับโลกอย่าง Morphisec เพื่อปิดช่องโหว่ความเสี่ยงนี้
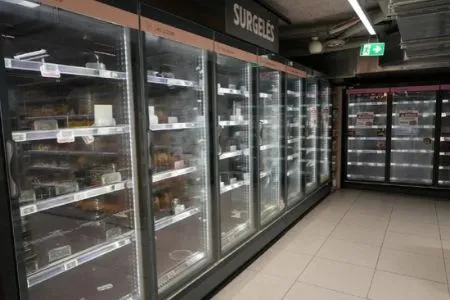
ถอดบทเรียนจากข่าว: ทำไมอุปกรณ์ IoT ถึงตกเป็นเป้าหมายของแฮ็กเกอร์?
เหตุการณ์แฮ็กระบบตู้แช่ในยุโรปสะท้อนให้เห็นถึงจุดอ่อนทางไซเบอร์ที่หลายองค์กรมองข้าม:
อุปกรณ์เชื่อมต่อเน็ตเวิร์กตลอดเวลา: ตู้แช่เชิงพาณิชย์ เครื่องใช้ไฟฟ้าอัจฉริยะ หรืออุปกรณ์ IoT ในสำนักงาน มักเชื่อมต่อระบบ Cloud หรือเครือข่ายองค์กรเพื่อส่งข้อมูลแบบ Real-time ทำให้แฮ็กเกอร์หาช่องทางเจาะเข้าถึงได้ง่าย
ช่องโหว่ทางซอฟต์แวร์ที่ขาดการอัปเดต (Unpatched Vulnerabilities): อุปกรณ์ Smart Device มักไม่ได้รับการอัปเดตระบบรักษาความปลอดภัยอย่างสม่ำเสมอ เปิดโอกาสให้แฮ็กเกอร์ฝังตัวและแอบรันโค้ดอันตราย
การขยายผลการโจมตี (Lateral Movement): เมื่อเจาะอุปกรณ์ IoT ได้สำเร็จ แฮ็กเกอร์จะไม่หยุดอยู่แค่อุปกรณ์นั้น แต่จะใช้เป็นฐานในการสแกนเครือข่ายเพื่อเจาะคอมพิวเตอร์ เซิร์ฟเวอร์ และระบบฐานข้อมูลสำคัญขององค์กร
ทำไม Antivirus ทั่วไปถึงป้องกันการโจมตีลักษณะนี้ไม่ได้?
การโจมตีข้ามผ่านอุปกรณ์ IoT มักใช้เทคนิค Fileless Attack หรือ Zero-Day Exploits ซึ่งเป็นการซ่อนตัวรันโค้ดร้ายลงบนหน่วยความจำ (RAM) โดยไม่มีการส่งไฟล์ไวรัส Antivirus แบบเดิมที่ตรวจจับด้วย Signature หรือพฤติกรรมพื้นฐานจึงมองไม่เห็น และเปิดโอกาสให้แฮ็กเกอร์เข้าควบคุมระบบได้อย่างง่ายดาย
Morphisec: ปกป้ององค์กรเชิงรุกด้วยเทคโนโลยี Moving Target Defense (MTD)
เพื่อสยบภัยคุกคามรูปแบบใหม่ตามที่เป็นข่าว Morphisec มาพร้อมนวัตกรรม Moving Target Defense (MTD) ที่เป็นเอกสิทธิ์เฉพาะ เปลี่ยนหลักการป้องกันจากการตั้งรับมาเป็นการตัดโอกาสของแฮ็กเกอร์โดยสิ้นเชิง
จุดเด่นของ Morphisec ในการคุ้มครองระบบองค์กร:
สับหลอกเป้าหมายในหน่วยความจำ (Memory Morphing): Morphisec จะสุ่มเปลี่ยนโครงสร้างหน่วยความจำ (RAM) ทำให้โค้ดร้ายที่แฮ็กเกอร์ส่งผ่านช่องโหว่เข้ามา ไม่พบตำแหน่งเป้าหมายที่แท้จริง ส่งผลให้การโจมตีล้มเหลวโดยอัตโนมัติ
สยบ Zero-Day และ Ransomware ทันที 100%: สกัดกั้นภัยคุกคามที่ไม่เคยปรากฏในฐานข้อมูล (Threat Intelligence) ได้ทันที โดยไม่ต้องรออัปเดต Signature ใดๆ
ป้องกันการแพร่กระจายภายในเครือข่าย (Stop Lateral Movement): หากอุปกรณ์ IoT ในเครือข่ายถูกแทรกแซง Morphisec ที่ติดตั้งอยู่บน Endpoint และ Server จะช่วยบล็อกไม่ให้แฮ็กเกอร์ใช้ช่องทางนั้นในการรันโค้ดข้ามมายังระบบหลักขององค์กร
ตัว Agent ขนาดเล็ก ไม่กระทบประสิทธิภาพ (Ultra-Lightweight Agent): ทำงานเงียบ เบาบาง ไม่ดึงทรัพยากรเครื่อง และทำงานได้แม้ไม่ได้เชื่อมต่ออินเทอร์เน็ต
สรุป: ปิดช่องโหว่ความปลอดภัย ก่อนองค์กรตกเป็นข่าวรายต่อไป
เหตุการณ์แฮ็กเกอร์เจาะตู้แช่ในยุโรปคืออุทาหรณ์ที่ชี้ให้เห็นว่า ทุกอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตสามารถกลายเป็นความเสี่ยงทางไซเบอร์ได้ทั้งสิ้น การวางระบบความปลอดภัยเชิงรุกด้วย Morphisec จาก Cyber Masters จึงเป็นคำตอบสำคัญในการคุ้มครองระบบไอทีและข้อมูลอันมีค่าขององค์กรให้อย่างปลอดภัย
สนใจปรึกษาโซลูชัน Morphisec เพื่อป้องกันภัยไซเบอร์ยุคใหม่
ติดต่อทีมงานผู้เชี่ยวชาญจาก Cyber Masters เพื่อประเมินความเสี่ยงและทดลองใช้งานโซลูชัน Morphisec ได้แล้ววันนี้
Reference: https://www.bangkokbiznews.com/world/economics/1259103